Ciberseguridad + desarrollo seguro

Detecta brechas.
Prioriza riesgos.
Actúa a tiempo.

Apoyamos a empresas que necesitan priorizar su seguridad sin sumar un equipo interno: evaluamos redes y servidores, y ayudamos a convertir hallazgos en mejoras concretas. También desarrollamos sistemas web seguros.

Desde Temuco · Atención remota en Chile

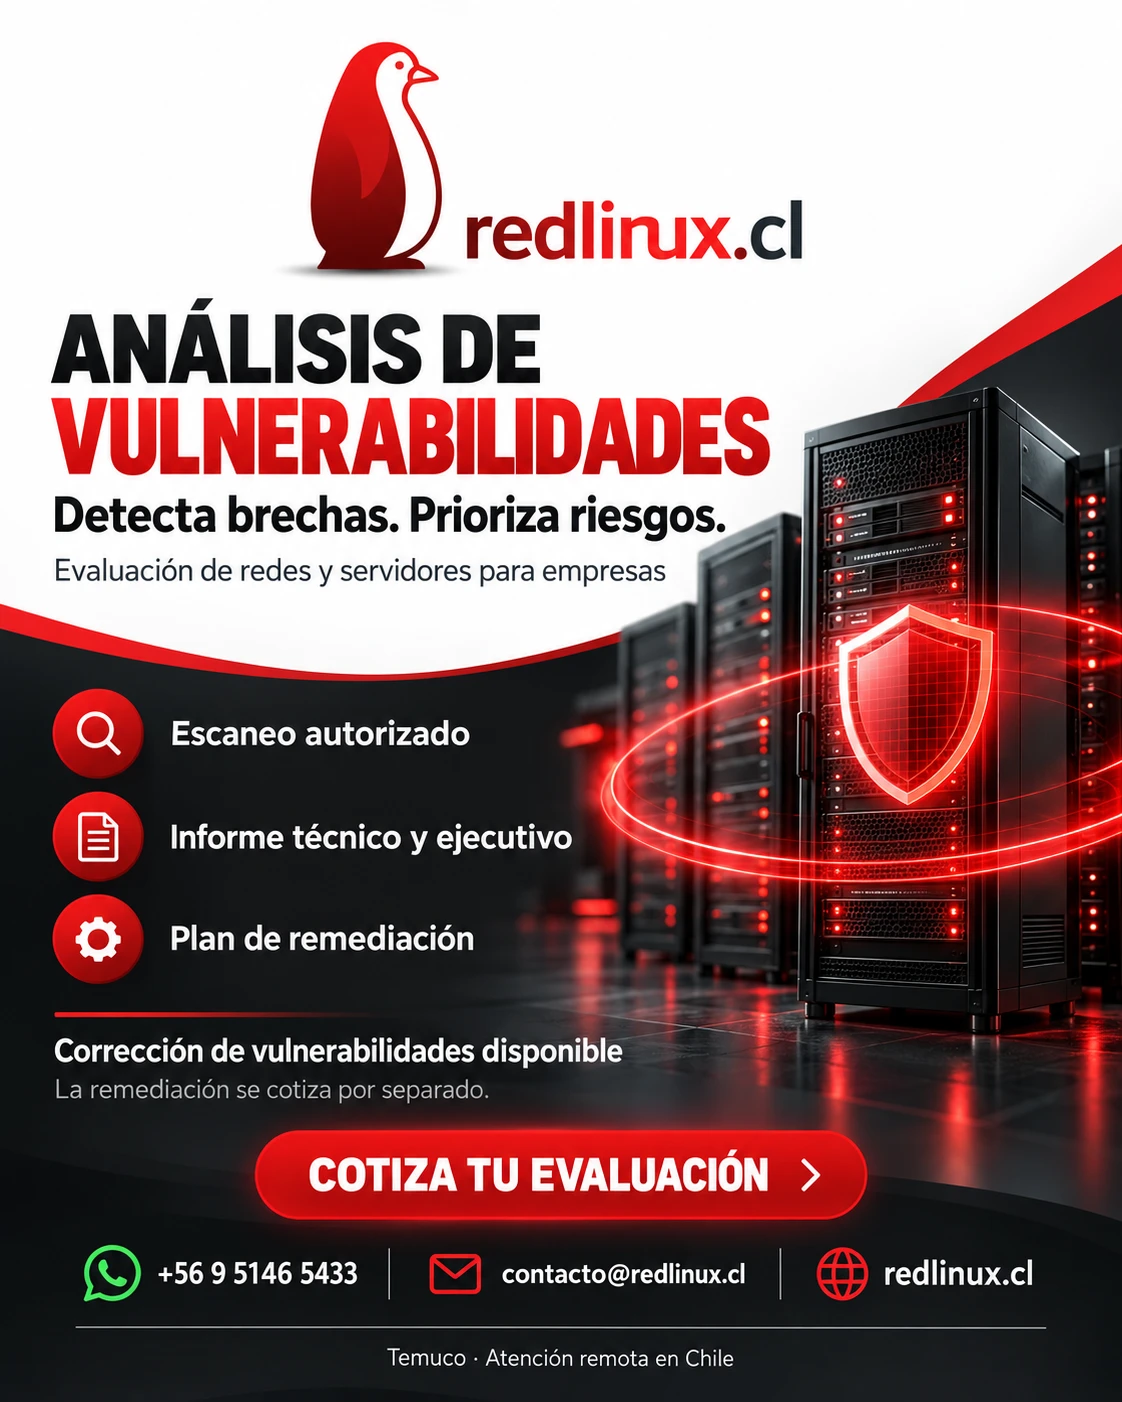
Servidores empresariales con iluminación roja y un escudo que representa la protección de la infraestructura
Evaluación con alcance autorizado
De los hallazgos a las decisiones.Informe técnico + resumen ejecutivo
Imagen ilustrativa
UN ALCANCE CLARO. UN SIGUIENTE PASO. Escaneo autorizado Riesgos priorizados Plan de remediación

01 / Ciberseguridad

Conoce tus riesgos.
Decide qué sigue.

Evaluamos redes y servidores, priorizamos los hallazgos y acordamos el siguiente paso con un alcance claro.

01

El punto de partida

Análisis de
vulnerabilidades

Identifica debilidades en tus redes y servidores antes de decidir dónde invertir tiempo y recursos.

  • Alcance y activos acordados
  • Escaneo y revisión de hallazgos
  • Informe técnico y ejecutivo
  • Recomendaciones priorizadas
Cotizar evaluación
02

De la detección a la acción

Remediación y
fortalecimiento

Convierte los hallazgos en cambios concretos, con intervenciones planificadas sobre tus sistemas.

  • Correcciones según prioridad
  • Revisión de configuraciones
  • Actualizaciones y accesos
  • Validación de cambios acordados
Evaluar mis hallazgos
Plan recurrente

La seguridad necesita continuidad

Seguimiento mensual
de seguridad

Revisamos los activos acordados, comparamos los hallazgos con el ciclo anterior y priorizamos contigo los próximos pasos.

  • Evaluación programada
  • Comparación entre ciclos
  • Seguimiento de acciones
  • Informe y reunión de avance
Cotizar plan mensual

La evaluación y la corrección se cotizan por separado. Conoces el alcance y los entregables antes de comenzar.

Herramientas profesionales

Tecnología para evaluar.
Criterio para priorizar.

Usamos plataformas especializadas para analizar vulnerabilidades. Validamos e interpretamos los resultados y los presentamos en un informe claro para tu equipo.

Los nombres y logotipos identifican herramientas de terceros utilizadas por RedLinux; no implican patrocinio ni asociación comercial. Los resultados automáticos requieren revisión y contextualización profesional. La herramienta y la licencia se definen según el alcance de cada servicio.

redlinux.EJEMPLO ILUSTRATIVO

ANÁLISIS DE VULNERABILIDADES

Un informe.
Un orden para actuar.

HALLAZGOPRIORIDAD
Servicios expuestosRevisar acceso y configuración
Alta
Software desactualizadoEvaluar actualización compatible
Media
Configuración de accesoRevisar permisos necesarios
A revisar

Las prioridades reales dependen de la evaluación y del contexto de cada activo.

Información que puedes usar

Más que una lista
de vulnerabilidades.

Tu equipo técnico necesita detalle. Quien toma decisiones necesita contexto. Entregamos ambas miradas para que el diagnóstico tenga un siguiente paso.

01

Resumen ejecutivo

Una visión clara de los riesgos y las prioridades para el negocio.

02

Detalle técnico

Hallazgos, activos involucrados y recomendaciones dentro del alcance evaluado.

03

Plan de remediación

Un orden de trabajo para coordinar correcciones con tu equipo o cotizarlas con RedLinux.

02 / Seguridad continua

Tu infraestructura cambia.
Tu seguridad también
necesita seguimiento.

Una evaluación es una fotografía del momento. El plan mensual compara cada revisión con el ciclo anterior, retoma acciones pendientes y deja prioridades claras para el siguiente período. La remediación se cotiza por separado.

Cotizar plan mensual

Revisión programada · No incluye monitoreo permanente ni atención 24/7

Un ciclo de mejora, con seguimiento.
  1. 01

    Revisar

    Evaluamos los activos definidos en el plan.

  2. 02

    Priorizar

    Ordenamos hallazgos y acciones pendientes.

  3. 03

    Acompañar

    Revisamos el avance con tu equipo.

  4. 04

    Volver a evaluar

    Contrastamos cambios en el siguiente ciclo.

Definimos activos, frecuencia, canales y tiempos de atención en la propuesta. La remediación se cotiza por separado.

03 / Desarrollo seguro

Seguridad desde
la primera decisión.

Creamos y mejoramos sistemas web con requisitos de seguridad considerados durante el proyecto, desde el diseño hasta la puesta en marcha.

01 / Diseño

Arquitectura y accesos

Definimos los flujos, perfiles y permisos que necesita cada usuario antes de construir.

02 / Construcción

Implementación cuidadosa

Integramos validación de entradas, controles de acceso y manejo seguro de información según el alcance del proyecto.

03 / Entrega

Revisión y puesta en marcha

Acordamos las verificaciones de entrega, configuraciones y próximos pasos para mantener el sistema.

¿Un sistema nuevo o una aplicación que necesita evolucionar?Sitios, plataformas e integraciones a medida para procesos de negocio.
Conversemos de tu proyecto

Experiencia comprobable

Software que resuelve
trabajo real.

Destacamos productos y sistemas que conocemos desde dentro: una plataforma propia y un SaaS institucional desplegado y usado a diario.

01 PRODUCTO PROPIO · SAAS INDUSTRIAL

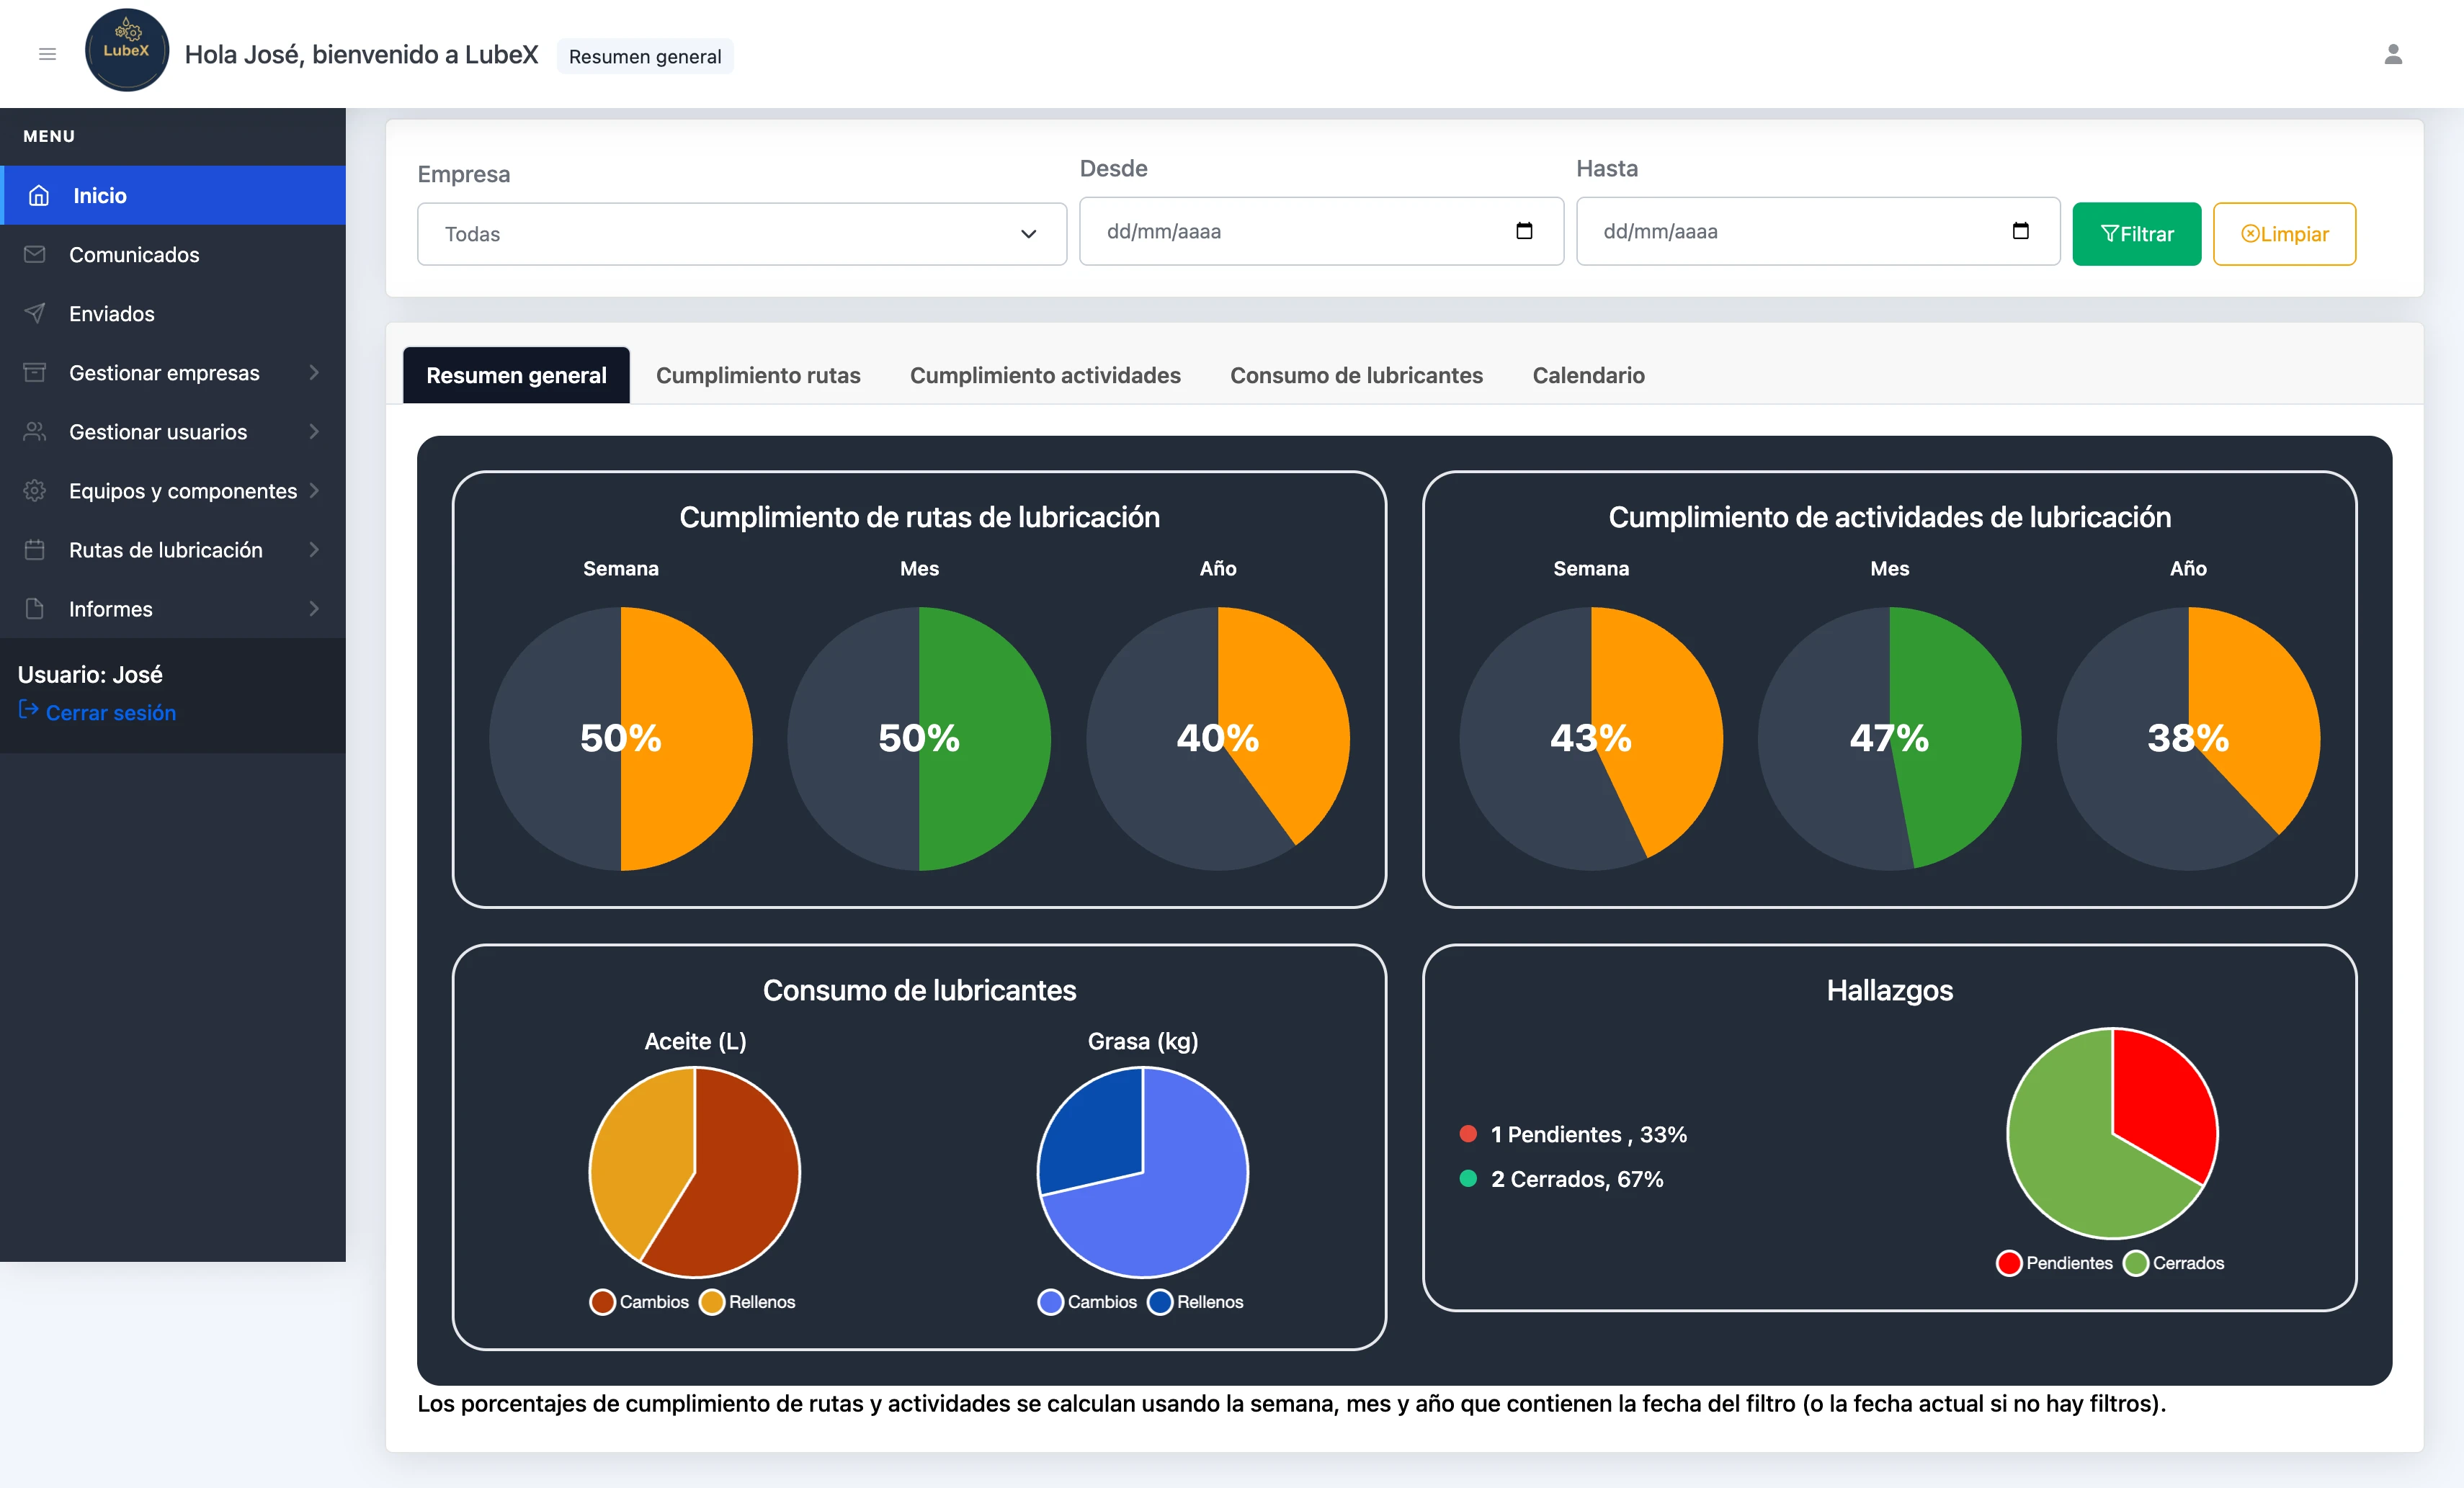
LubeX

El producto insignia de RedLinux: software para coordinar rutas de lubricación, equipos, actividades e informes de mantenimiento.

  • Rutas
  • Equipos
  • Actividades
  • Informes
Solicitar una demostración
Panel de control original de LubeX, con indicadores de gestión de lubricación industrial
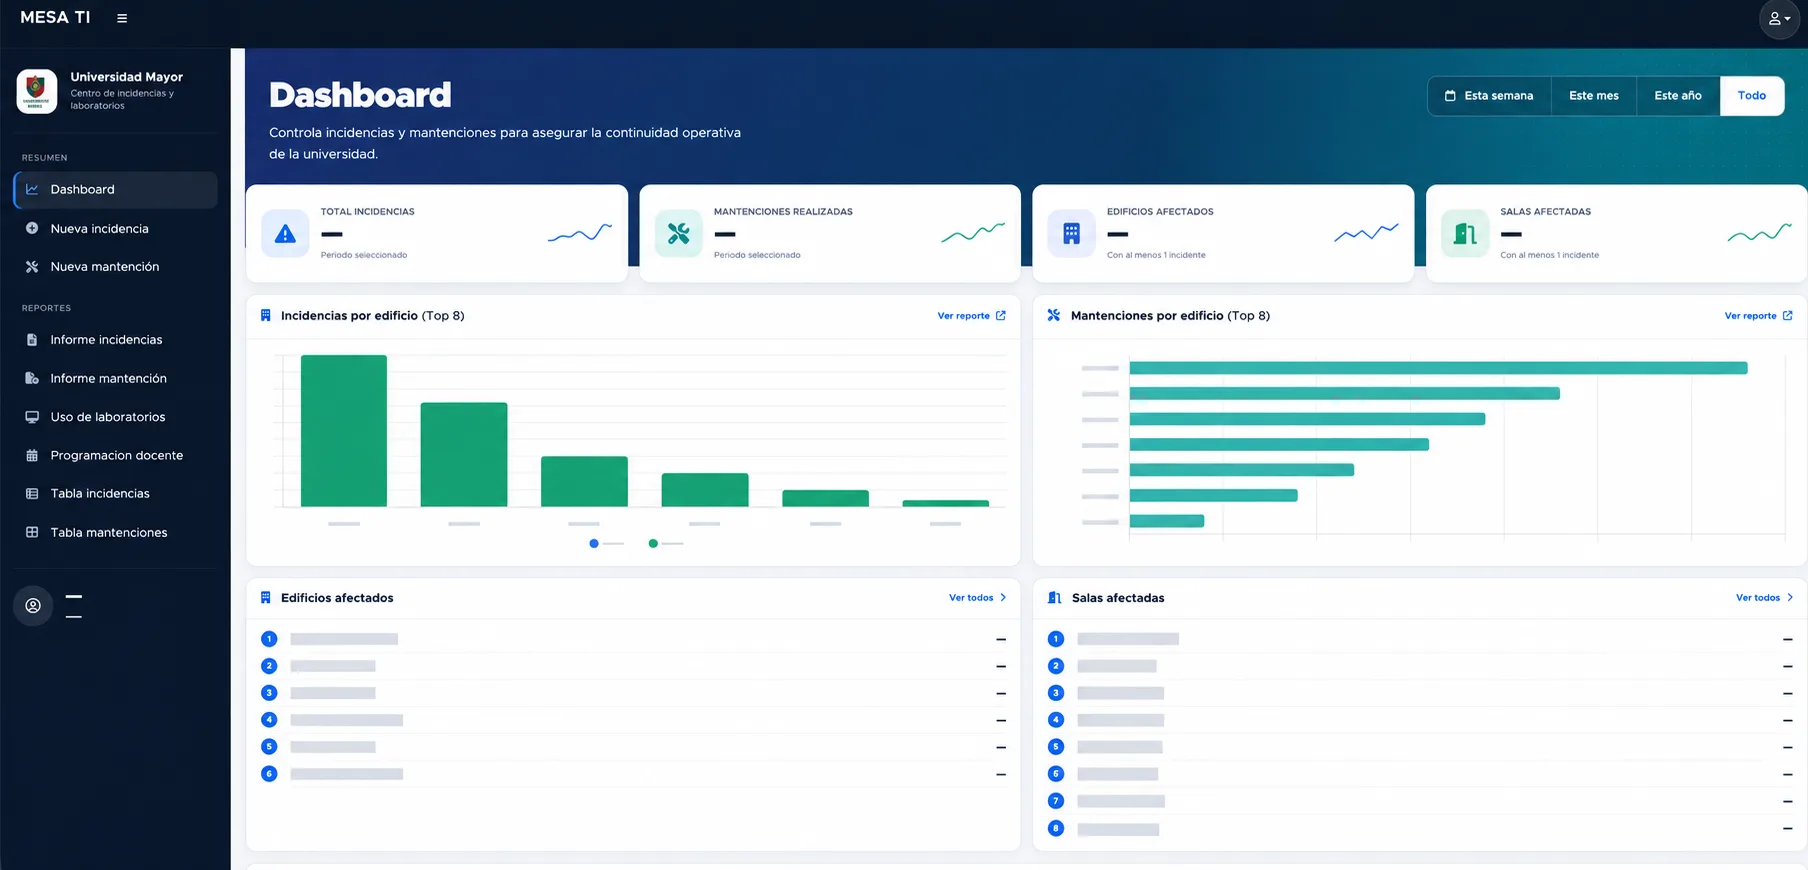
Dashboard de Mesa TI para gestionar incidencias y mantenciones en Universidad Mayor EN PRODUCCIÓN · USO DIARIO

02 SAAS INSTITUCIONAL · UNIVERSIDAD MAYOR

Gestión de salas

Sistema desarrollado para Universidad Mayor, desplegado y utilizado diariamente para apoyar la operación de espacios, incidencias y mantenciones.

Un sistema real, integrado al trabajo cotidiano de la institución.

Otro sitio desarrollado

DEICO

La sección presenta experiencia de desarrollo; no afirma que estos productos o sitios hayan pasado por una evaluación de ciberseguridad de RedLinux.

04 / Cómo trabajamos

Un alcance claro.
Un proceso responsable.

Sabes qué vamos a revisar o construir, qué recibirás y qué ocurre después. Cada intervención parte de un acuerdo.

  1. 01

    Conversamos

    Nos cuentas qué infraestructura tienes y qué necesitas resolver.

  2. 02

    Acordamos el alcance

    Definimos activos, autorización, ventanas de trabajo, valor y entregables.

  3. 03

    Revisamos o construimos

    Evaluamos vulnerabilidades o desarrollamos la solución acordada.

  4. 04

    Entregamos y planificamos

    Documentamos el trabajo y acordamos, si hace falta, el siguiente paso.

05 / Somos RedLinux

Entendemos la tecnología
que sostiene tu operación.

Trabajamos con sitios, sistemas web y servidores. Esa experiencia de implementación y soporte nos permite integrar la seguridad al contexto de cada proyecto.

Desde Temuco, acompañamos a empresas de Chile con atención directa y un alcance de trabajo definido.

Hablemos de tu empresa
01

Ciberseguridad aplicada

Evaluación, prioridades y seguimiento de mejoras.

02

Sistemas web seguros

Diseño y desarrollo con seguridad integrada al proyecto.

03

Infraestructura y soporte

Trabajo sobre servidores, servicios y configuraciones.

SOFTWARE DE REDLINUXLubeX · Gestión de lubricación industrial

Antes de comenzar

Preguntas claras.
Respuestas directas.

Si no sabes por dónde partir, conversemos sobre lo que necesitas evaluar.

Consultar por WhatsApp
¿Qué incluye el análisis de vulnerabilidades?

Incluye evaluación de los activos acordados, revisión de hallazgos, informe técnico, resumen ejecutivo y recomendaciones priorizadas. Antes de comenzar definimos qué redes y servidores están dentro del alcance.

¿La corrección está incluida en la evaluación?

No. La remediación se cotiza por separado, según los hallazgos, el acceso disponible y la complejidad de los cambios. También puedes ejecutar el plan con tu propio equipo técnico.

¿Qué diferencia tiene con un pentest?

La oferta de esta página es análisis de vulnerabilidades: identificación y revisión de debilidades en un alcance acordado. No incluye por defecto explotación de fallas ni simulación de ataques. Si necesitas pruebas adicionales, revisamos el objetivo y su alcance antes de cotizar.

¿Qué incluye el plan mensual?

Definimos los activos y la frecuencia. En cada ciclo revisamos los hallazgos, los comparamos con el período anterior y acordamos prioridades en un informe y una reunión de seguimiento. No es monitoreo continuo ni atención 24/7; la remediación se cotiza por separado.

¿Cómo integran seguridad al desarrollo de un sistema?

Definimos requisitos, flujos de acceso y verificaciones con el equipo antes del proyecto. Incorporamos las medidas acordadas en el diseño, la implementación y la entrega. El alcance se define para cada sistema.

¿Pueden trabajar con empresas fuera de Temuco?

Sí. Atendemos de forma remota en Chile cuando las condiciones técnicas lo permiten. Si el trabajo requiere presencia en terreno, se evalúa y cotiza por separado.

¿Qué necesitan para preparar una cotización?

Una descripción general de tu infraestructura, cantidad aproximada de activos y objetivo de la evaluación. No envíes contraseñas ni información sensible en el formulario. Coordinaremos los accesos necesarios después de acordar el servicio.
Conversemos

El primer paso
es conocer
tu proyecto.

Cuéntanos si necesitas evaluar tu seguridad o construir un sistema web seguro. Definimos el alcance contigo.

Temuco, La Araucanía · Atención remota en Chile

Cuéntanos sobre tu proyecto

Los campos con * son obligatorios.

Una descripción general es suficiente. No incluyas contraseñas ni datos sensibles.

Usaremos tus datos para responder esta solicitud. Ver privacidad.